מדיניות קבוצתית, אובייקט מדיניות קבוצתית ו-RSoP מוסבר
עיין בנושאי פוסטים
- מבוא
- מהי מדיניות קבוצתית (GP)?
- RSoP (קבוצת מדיניות כתוצאה)
- אובייקטי מדיניות קבוצתית (GPOs)
- סיכום
- מדריכים מועילים אחרים
- משאבים והפניות נוספות
מבוא
מדריך זה נותן סקירה כללית של מדיניות קבוצתית, RSoP (קבוצת מדיניות כתוצאה) ואובייקטי מדיניות קבוצתית.
ראשי תיבות בשימוש במדריך זה:
GP - מדיניות קבוצתית
RSoP - מערכת מדיניות כתוצאה מכך
GPOs אוֹ GP Objects – אובייקטי מדיניות קבוצתית
GPMC – קונסולת ניהול מדיניות קבוצתית
הגדרות GP – הגדרות מדיניות קבוצתית
מהי מדיניות קבוצתית (GP)?
מדיניות קבוצתית הוא כלי תשתית של מיקרוסופט המספק ניהול ותצורה מרכזיים של הגדרות המשתמש והמחשב. מדיניות קבוצתית עושה זאת באמצעות הגדרות מדיניות קבוצתית והעדפות מדיניות קבוצתית.
היופי של GP היא שהיא מספקת למנהלים ניהול ובקרה מרכזיים. לדוגמה, מנהל מערכת יכול לאכוף מדיניות מורכבות של סיסמאות. או שנה הגדרות ספציפיות של מחשבים המחוברים לדומיין.
מסוף ניהול מדיניות קבוצתית (GPMC)

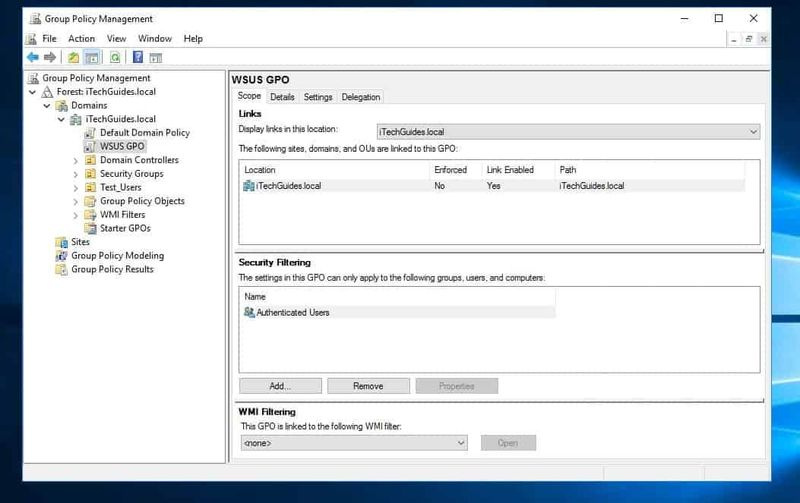
מסוף ניהול מדיניות קבוצתי (GPMC) הוא הכלי המשמש ליצירת GPOs. GPOs הם האובייקטים בפועל שבהם מנהל המערכת מגדיר את המדיניות השולטת במשתמשים ובהגדרות המחשב.
כיצד לפתוח קובץ .numbers בחלונות 10
להלן כמה מהדברים שאתה יכול לעשות עם GPMC:
- צור חדשות וערוך GPOs קיימים
- ייצוא GPO קיים וייבוא GPOs.
- כמו כן, העתק, הדבק, גיבוי ושחזור GPOs
- צור דוחות GPO, כולל דוחות RSoP
RSoP (קבוצת מדיניות כתוצאה)
RSoP הוא דוח של הגדרות מדיניות קבוצתית שהוחלו על משתמשים ומחשבים. אתה יכול להשתמש RSoP.mmc כדי לקבל RSoP עבור מחשב מקומי. כדי לקבל מידע RSoP עבור מחשב מרוחק, השתמש בשורת הפקודה GPResult.
GPResult מציג את מידע קבוצת המדיניות המתקבלת (RSoP) עבור משתמש מקומי או מרוחק ו/או מחשב. כדי ללמוד כיצד להשתמש בפקודה GPResult, לחץפקודת GPResult: תחביר, פרמטרים, דוגמאות.
כיצד להשתמש ב-RSoP.mmc כדי לקבל הגדרות GPO יישומיות
- היכנס למחשב עם חשבון אדמין.
- לאחר מכן, החזק את מקש הלוגו של Windows ו-R כדי לפתוח לָרוּץ . מתי לָרוּץ נפתח, הקלד RSoP.msc ולחץ על אישור. RSoP יתחיל לאסוף את המידע (ראה את התמונה השנייה מתחת לתוכן הממומן).

- כשזה יסתיים, הוא יציג דוח דומה לתמונה למטה.

יצירת המדיניות החלה על מחשב שימושית לפתרון בעיות ופתרון בעיות במדיניות קבוצתית. זה יעזור לקבוע אילו מדיניות מיושמות או לא מיושמות על משתמש או מחשב.
הבנת תוצאות RSoP.mmc
לתוצאה שנוצרה על ידי RSoP.mmc יש שני חלקים, תצורת מחשב ו תצורת משתמש .

התוצאות דומות להגדרות ב-GPO טיפוסי. אבל התוצאה מציגה רק הגדרות שהוחלו על המחשב או המשתמש.
כדוגמה, כאשר אני לוחץ על תצורת מחשבהגדרות תוכנה צומת, הוא ריק. הסיבה לכך היא שלא הוחלה הגדרת מדיניות על המחשב מההגדרות בצומת זה.

כפי שאמרתי קודם, אתה יכול להשתמש בתוצאות RSoP כדי לפתור בעיות של GPOs. נניח שיצרת מדיניות סיסמאות והחלת את ה-GPO על OE. אישרת שמחשב מסוים נמצא ב-OU שבו מוחל ה-GPO. אבל כאשר אתה בודק את המחשב, מדיניות הסיסמאות לא חלה.
כדי לראות את מדיניות הסיסמאות שהוחלה על מחשב זה, בתוצאת ה-RSoP, הרחב תצורת מחשב Windows Settings הגדרות אבטחהמדיניות חשבון . לאחר מכן לחץ מדיניות סיסמאות . בצד ימין של המסוף, אתה יכול לעיין במדיניות הסיסמאות החלה על מחשב זה.
 עֵצָה
ישנם גורמים נוספים שעשויים לעזור לך לקבוע מדוע GPO אינו מוחל על משתמש או מחשב. עיין בסעיף הבא לפרטים.
אובייקטי מדיניות קבוצתית (GPOs)
GPO הוא אוסף של הגדרות משתמש ומחשב המגדיר את ההרשאות, ההתנהגות והתצורה של משתמשים או מחשבים שה-GPO מוחל עליהם.
ניתן להחיל GPO ברמת הדומיין, היחידה הארגונית או מיכל האתר.

כאשר אתה מחיל GPO על מיכל, כל האובייקטים במיכל זה יורשים את המדיניות שהוגדרה בהגדרות GPO.
עֵצָהאובייקטים המוטמעים במדיניות GPO עשויים להיות מושפעים גם מתצורות אחרות כמו חסימת ירושה אוֹ אין עקיפה (עוד על כך בהמשך).
כדי להחיל GOP על דומיין, OU או אתר אתה יכול ליצור GPO חדש או לקשר אחד קיים.
נאכף , חסימת ירושה ו-GPO Priority
מוקדם יותר במדריך זה, אמרתי שניתן להחיל עליהם GPOs אתרים , דומיינים ו יחידות ארגוניות (OUs). כאשר אתה מחיל GPO על מיכל, כל האובייקטים בתוך המכולה צריכים להחיל את הגדרות GPO. אבל יש אזהרה.
ישנן שתי הגדרות GPO שמשפיעות אם ניתן להחיל GPO על אובייקט או לא - נאכף ו חסימת ירושה . אם אינך רוצה שקישורי GPO גבוהים יותר יחולו על מיכל צאצא, תוכל להפעיל חסימת ירושה . אבל אם אתה רוצה לאלץ GPOs ברמה העליונה על מיכלי ילדים, הפעל נאכף ב-GPO ברמה גבוהה יותר.
כאשר GPO מוגדר ל נאכף , זה עוקף חסימת ירושה . זה אומר ש נאכף המדיניות מקבלת עדיפות חסימת ירושה מדיניות.
עֵצָהחסימת ירושה מוגדר במיכל צאצא כדי לעצור את כל ה-GPOs במיכלים עליונים עליונים החלים על המיכל הצאצא. אבל אם תפעיל נאכף ב-GPO ברמה העליונה, זה עוקף חסימת ירושה מוגדר במיכל הילד.
כדי להגדיר נאכף , לחץ לחיצה ימנית על ה-GPO ברמה העליונה. לאחר מכן לחץ נאכף .

כדי להגדיר חסימת ירושה , לחץ באמצעות לחצן העכבר הימני על המיכל ברמה התחתונה. לאחר מכן לחץ חסימת ירושה .

סדר עיבוד של GPO (אובייקט מדיניות קבוצתית).
עיבוד GPO מבוסס על מודל אחרון שסופר זוכה. משמעות הדבר היא ש-GPO שיושם מאוחר יותר מקבל עדיפות על פני GPO-מגיש מוקדם יותר.
GPOs מיושמים בסדר הזה:
- אובייקט המדיניות הקבוצתית המקומית מוחל תחילה
- לאחר מכן מוחלים GPOs המקושרים לאתרים
- אחריו ארגוני GPO המקושרים לדומיינים
- לבסוף, GPOs מקושרים ליחידות ארגוניות (OUs) מיושמים אחרונים
מלבד נאכף מופעל ברמת האתר או הדומיין, GPO שהוחל ב-OU מוחל על אובייקט. מידע זה שימושי מאוד למטרות פתרון בעיות.
כדי להציג את סדר העדיפות של מדיניות קבוצתית של מיכל:
- סמן את המיכל (לחץ עליו). בצד ימין, לחץ על ירושה של מדיניות קבוצתית לשונית.

סיכום
במדריך זה כיסיתי מדיניות קבוצתית, RSoP (קבוצת מדיניות כתוצאה) ואובייקטי מדיניות קבוצתית. אני מקווה שזה שיפר את הידע שלך במדיניות קבוצתית.
אני גם מקווה שמצאת את אזור S זה מועיל.
אם יש לך שאלה או הערה, השתמש בטופס השאר תשובה בסוף המדריך. לחלופין, שתף את הניסיון שלך עם הגדרה, ניהול ופתרון בעיות של מדיניות קבוצתית ו-GPOs.
מדריכים מועילים אחרים
- GPUPDATE (פקודה לעדכון מדיניות קבוצתית): תחביר, פרמטרים ודוגמאות
- WSUS (Windows Server Update Service): התקנה ותצורה